
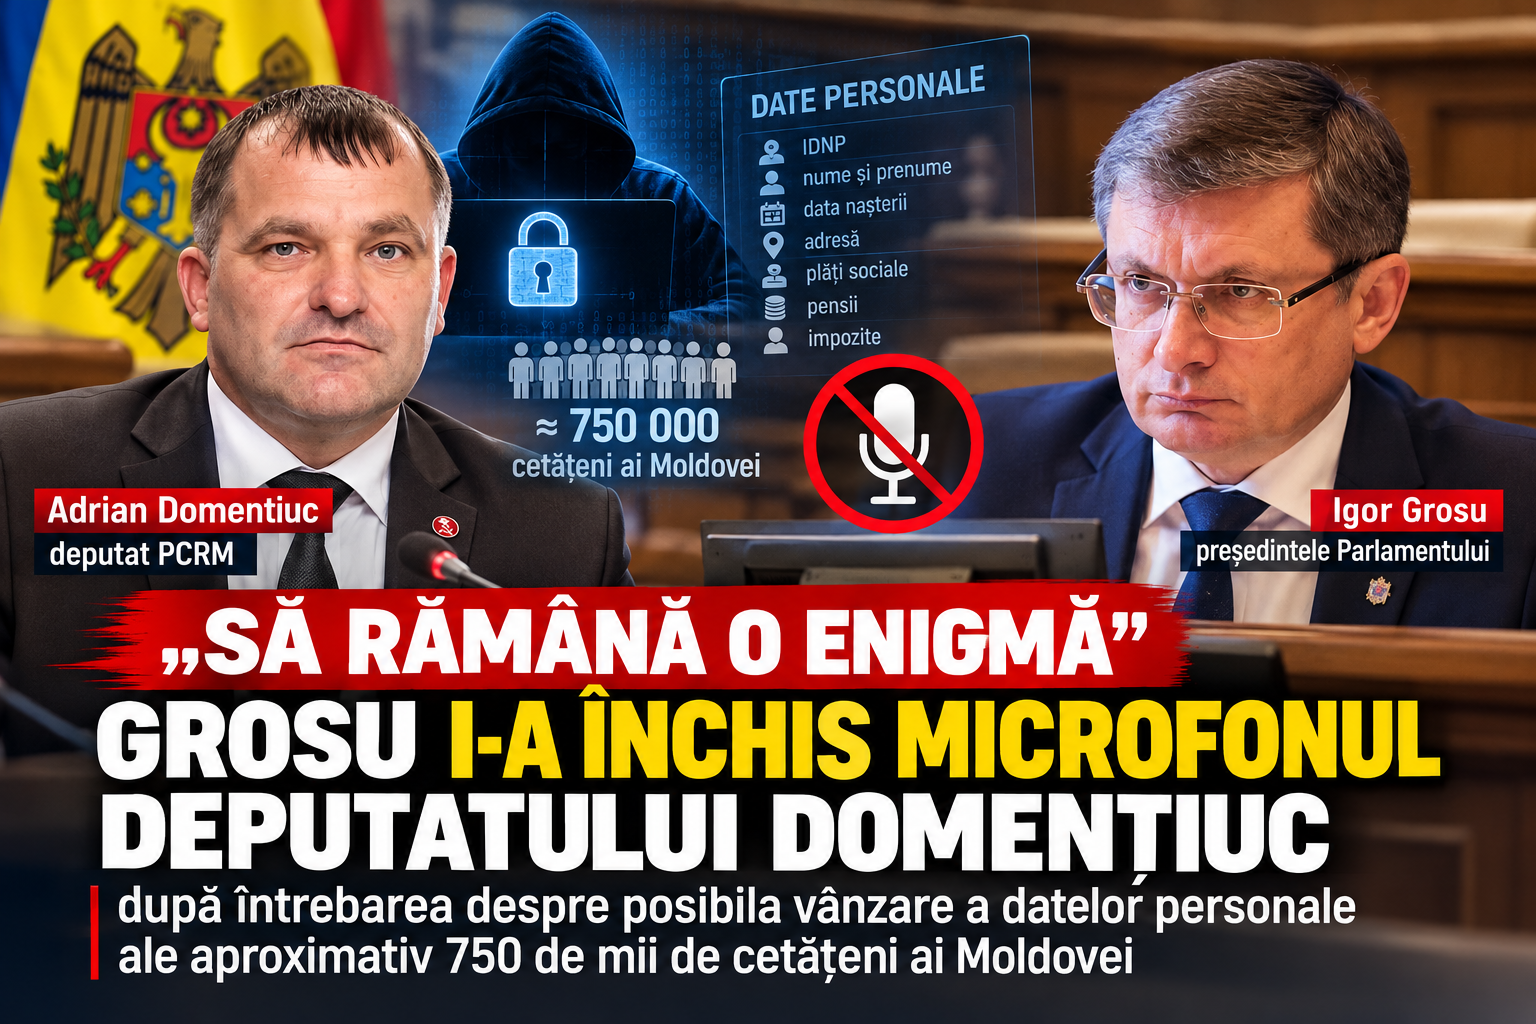
Un incident a avut loc joi, 29 octombrie, în Parlamentul Republicii Moldova, în timpul discuțiilor privind scurgerea masivă de date personale din sistemele informaționale de stat. Președintele Parlamentului, Igor Grosu, i-a închis microfonul deputatului PCRM Adrian Domentiuc în momentul în care acesta a întrebat dacă datele personale ale aproximativ 750 de mii de cetățeni ar fi putut fi vândute.
În intervenția sa, Adrian Domentiuc a atras atenția asupra sumelor considerabile cheltuite în ultimii ani pentru digitalizarea serviciilor publice, punând sub semnul întrebării eficiența mecanismelor de protecție a informațiilor personale.
„În ultimii ani, pentru digitalizarea sistemului au fost cheltuite milioane de lei, dar, din păcate, securitatea datelor cu caracter personal este la nivelul zero”, a declarat deputatul.
Ulterior, parlamentarul a încercat să ridice problema circumstanțelor în care informațiile personale ale cetățenilor au ajuns în posesia unor persoane neautorizate.
„Mai apare o întrebare: datele cu caracter personal au fost vândute sau…?”, a întrebat Domentiuc.
În acel moment, microfonul deputatului a fost deconectat, iar acesta nu și-a mai putut încheia întrebarea.
Președintele Parlamentului, Igor Grosu, a reacționat cu o replică ironică:
„Să rămână o enigmă ultimul gând.”
Episodul s-a produs pe fondul investigațiilor privind atacul cibernetic de amploare asupra sistemelor informaționale guvernamentale.
Reamintim că, potrivit Agenției de Guvernare Electronică, în perioada 19–23 octombrie, infrastructura digitală a statului a fost vizată de acțiuni de accesare și extragere neautorizată a informațiilor.
Au fost înregistrate solicitări care vizau aproximativ un milion de numere de identificare de stat ale persoanelor fizice (IDNP).
Potrivit estimărilor preliminare, atacatorii ar fi reușit să extragă seturi de date asociate cu aproximativ 750 de mii de IDNP-uri.
Printre informațiile vizate s-ar putea număra numele și prenumele cetățenilor, datele de naștere, informații despre membrii familiilor, prestațiile sociale, pensiile, bunurile, obligațiile fiscale și anumite operațiuni financiare.
Totodată, autoritățile au precizat că nu toate categoriile de informații au fost compromise în cazul fiecărui cetățean.
După identificarea atacului, specialiștii au verificat 82 de servicii digitale, iar peste 30 de sisteme informaționale și panouri administrative au fost deconectate temporar din motive de securitate.
Extragerea neautorizată a datelor a fost stopată la 23 octombrie, însă ulterior au fost semnalate noi tentative de accesare ilegală a sistemelor guvernamentale.
Investigațiile continuă cu implicarea instituțiilor competente, inclusiv a Agenției pentru Securitate Cibernetică și a Serviciului de Informații și Securitate.
Este important de menționat că eventuala vânzare a datelor personale a fost invocată de deputatul Adrian Domentiuc sub forma unei întrebări. Până în prezent, nu au fost prezentate dovezi publice care să confirme comercializarea acestor informații.
Cu toate acestea, incidentul din Parlament readuce în atenție problema responsabilității instituțiilor statului pentru securitatea datelor personale și necesitatea unor explicații publice privind circumstanțele atacului cibernetic.
📲 Abonează-te la canalul Telegram TodayMoldova
Sursa: UNIMEDIA; Agenția de Guvernare Electronică a Republicii Moldova.