
Directorul Centrului de Asistență Psihopedagogică „Edugenic”, Vasile Pitel, a relatat, într-o postare publicată pe pagina sa de pe o rețea de socializare, despre tranzacții bancare suspecte efectuate între conturile instituției. Potrivit acestuia, operațiunile ar fi fost autorizate cu semnătura sa mobilă, fără știrea și acordul său. Incidentul survine pe fondul îngrijorărilor privind securitatea datelor personale, după recentul atac cibernetic de amploare din Republica Moldova.
În mesajul publicat pe pagina sa de pe o rețea de socializare, Vasile Pitel a declarat că persoane necunoscute ar fi accesat conturile bancare ale instituției în jurul orei 23:00. Acesta susține că a descoperit tranzacțiile suspecte abia în dimineața următoare.
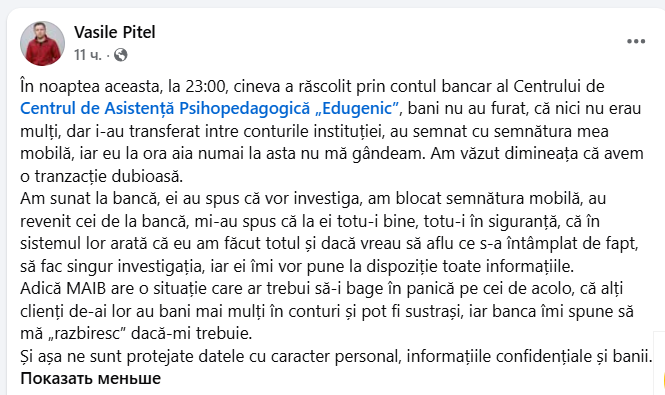
„În noaptea aceasta, la 23:00, cineva a răscolit prin contul bancar al Centrului de Asistență Psihopedagogică «Edugenic». Bani nu au furat, că nici nu erau mulți, dar i-au transferat între conturile instituției, au semnat cu semnătura mea mobilă, iar eu la ora aceea numai la asta nu mă gândeam”, a relatat Vasile Pitel.
Acesta susține că a descoperit tranzacția suspectă abia dimineața, după verificarea conturilor instituției.
Directorul a contactat reprezentanții MAIB și a solicitat verificarea operațiunii. Totodată, pentru a preveni eventuale noi tranzacții, și-a blocat semnătura mobilă.
Potrivit declarațiilor sale, banca i-ar fi comunicat ulterior că, din perspectiva sistemelor sale, tranzacțiile au fost efectuate în mod corespunzător și apar ca fiind autorizate chiar de titularul semnăturii.
Vasile Pitel afirmă că reprezentanții instituției financiare i-au sugerat să investigheze personal circumstanțele incidentului, banca urmând să-i pună la dispoziție informațiile necesare.
„Adică MAIB are o situație care ar trebui să-i bage în panică pe cei de acolo, că alți clienți de-ai lor au bani mai mulți în conturi și pot fi sustrași, iar banca îmi spune să mă «răzbiresc» dacă-mi trebuie”, a declarat directorul centrului.
Acesta consideră că incidentul ridică întrebări serioase privind protecția datelor personale, securitatea informațiilor confidențiale și siguranța operațiunilor bancare.
Deocamdată, nu există o confirmare independentă că semnătura mobilă a fost compromisă sau că sistemele MAIB au fost accesate ilegal. Circumstanțele tranzacțiilor urmează să fie clarificate.
Incidentul vine pe fondul unei crize de securitate cibernetică
Cazul semnalat de directorul centrului „Edugenic” intervine într-un moment în care Republica Moldova se confruntă cu urmările unui atac cibernetic de amploare asupra infrastructurii digitale guvernamentale.
Potrivit Agenției de Guvernare Electronică, în perioada 19–23 octombrie 2026, atacatorii au vizat aproximativ un milion de IDNP-uri, încercând să extragă informații personale din sistemele statului.
Estimările preliminare arată că au fost extrase neautorizat seturi de date asociate cu aproximativ 750.000 de IDNP-uri.
Printre informațiile vizate se numără date de identificare, informații despre familie, prestații sociale, venituri și alte date personale.
Autoritățile au avertizat că asemenea informații pot fi utilizate în tentative de fraudă, inclusiv prin apeluri sau mesaje în care infractorii se prezintă drept reprezentanți ai instituțiilor publice ori ai băncilor.
Totodată, autoritățile au precizat că datele cardurilor bancare nu au fost compromise în urma atacului asupra sistemelor guvernamentale.
În contextul scandalului, Nicoleta Colomeeț a părăsit funcția de directoare a Agenției de Guvernare Electronică.
Potrivit informațiilor atribuite fostei directoare AGE, publicate de Omniapres / „Internetul grăiește”, atacul cibernetic asupra serviciilor publice ar fi fost descoperit în urma sesizărilor cetățenilor, și nu prin intermediul alertelor automate de securitate.
Această afirmație ridică întrebări suplimentare privind eficiența mecanismelor de monitorizare și identificare timpurie a incidentelor cibernetice.
Pe 30 octombrie, Procuratura municipiului Chișinău a inițiat urmărirea penală în legătură cu atacul asupra sistemelor informaționale guvernamentale.
Tot vineri, Agenția de Guvernare Electronică a anunțat că amenințările cibernetice persistă, însă verificările efectuate până în prezent nu au identificat noi extrageri neautorizate de date din sistemele gestionate de instituție.
MAIB a anunțat dificultăți privind semnătura mobilă
În aceeași zi, 30 octombrie, MAIB a publicat un anunț referitor la dificultăți tehnice în procesul de autentificare și autorizare a operațiunilor prin Semnătura Mobilă și MoldSign în platforma maib business.
Potrivit băncii, problemele sunt legate de integrarea platformei cu serviciile Serviciului Tehnologia Informației și Securitate Cibernetică (STISC).
MAIB a precizat că echipele tehnice lucrează la remedierea situației și a indicat metode alternative de autentificare și autorizare a plăților.
Nu există însă informații confirmate că dificultățile tehnice anunțate de MAIB au legătură cu tranzacțiile reclamate de Vasile Pitel sau cu atacul cibernetic asupra sistemelor guvernamentale.
Cazul readuce în atenție o întrebare esențială: cât de sigure sunt datele personale și instrumentele de identificare electronică utilizate zilnic de cetățeni și instituții?
Până la clarificarea circumstanțelor, specialiștii recomandă monitorizarea atentă a tranzacțiilor, protejarea datelor de autentificare și sesizarea imediată a băncii și a autorităților competente în cazul identificării unor operațiuni suspecte.
Surse: Declarațiile lui Vasile Pitel; Omniapres / „Internetul grăiește”; Agenția de Guvernare Electronică; MAIB; informații privind ancheta Procuraturii.